21 Ekim 2026 Çarşamba 04:38

SON DAKİKA
Siber güvenlik uzmanlarına göre kablosuz kulaklıklar tek başına büyük bir tehdit oluşturmuyor. Buna karşın akıllı telefonlar, bilgisayarlar ve bulut servisleriyle sürekli bağlantı halinde çalışan bu cihazlar, yeterince korunmadıklarında siber saldırganla
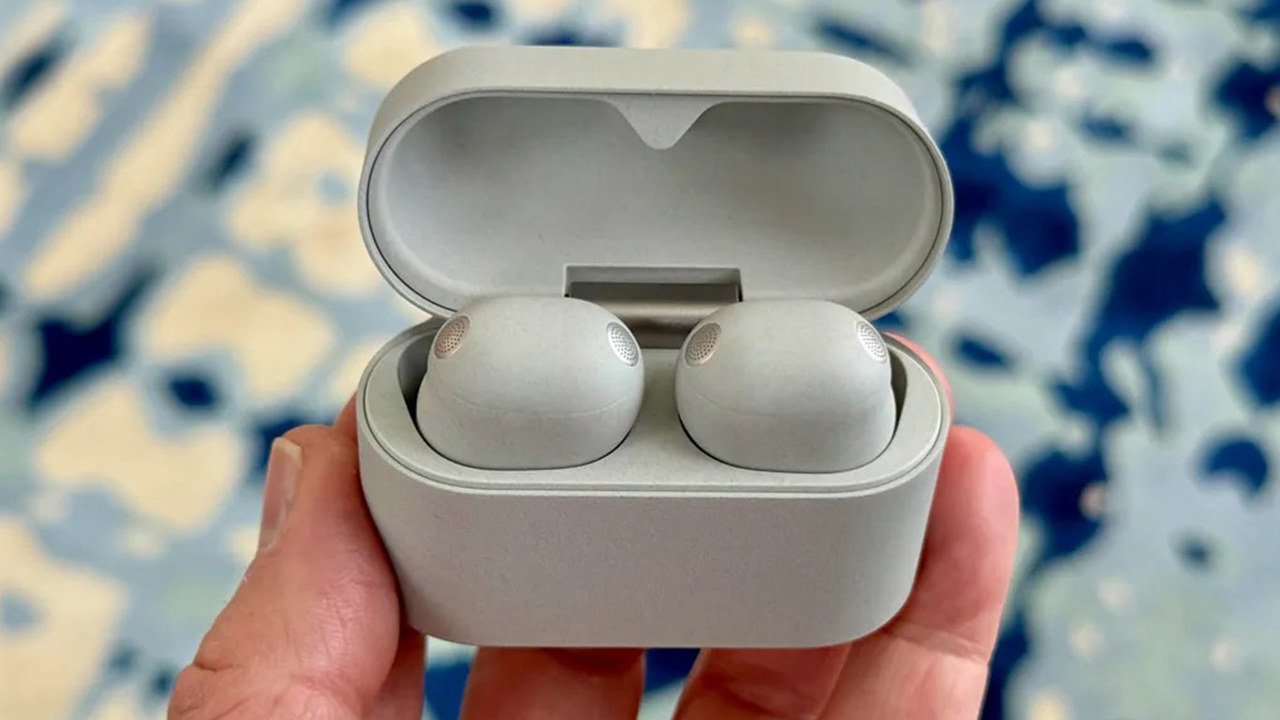
Siber güvenlik uzmanlarına göre kablosuz kulaklıklar tek başına büyük bir tehdit oluşturmuyor.
Buna karşın akıllı telefonlar, bilgisayarlar ve bulut servisleriyle sürekli bağlantı halinde çalışan bu cihazlar, yeterince korunmadıklarında siber saldırganların kullanabileceği yeni giriş noktalarına dönüşebiliyor.
Özellikle "nesnelerin interneti" (IoT) ekosisteminin hızla büyümesiyle birlikte artık yalnızca bilgisayarlar değil, internete bağlanan her cihaz potansiyel bir hedef olarak değerlendiriliyor.
Kulaklıklar artık küçük bir bilgisayar
Yeni nesil kablosuz kulaklıklar, gelişmiş işlemcilere, birden fazla mikrofona, hareket sensörlerine ve sürekli çalışan yazılımlara sahip.
Bu cihazlar Bluetooth üzerinden akıllı telefonlara bağlanıyor, üretici uygulamaları aracılığıyla güncelleme alıyor ve birçok kullanıcı verisini işleyebiliyor.
Teknoloji uzmanlarına göre bugün bir kablosuz kulaklık, birkaç yıl önceki birçok akıllı telefondan daha karmaşık bir yazılım altyapısı kullanıyor.
Dolayısıyla güvenlik açıkları da yalnızca telefonlar için değil, kulaklıklar için de önem kazanıyor.
Uzmanlar, kullanıcıların çoğunun telefonlarını düzenli olarak güncellerken kulaklıklarının yazılımını yıllarca güncellemediğine dikkat çekiyor. Oysa güvenlik açıklarının önemli bölümü bu güncellemelerle kapatılıyor.
Bluetooth gerçekten zayıf halka mı?
Kablosuz kulaklıkların en çok tartışılan yönü Bluetooth teknolojisi.
Son yıllarda Bluetooth güvenliği önemli ölçüde geliştirilmiş olsa da geçmişte KNOB, BIAS ve BrakTooth gibi güvenlik açıkları milyonlarca cihazı etkiledi.
Bu açıklar, belirli koşullar altında saldırganların bağlantıyı manipüle etmesine, cihazı devre dışı bırakmasına veya yetkisiz komutlar göndermesine imkân tanıyabiliyordu.
Ancak uzmanlar burada önemli bir ayrım yapıyor.
Her güvenlik açığı her cihazı etkilemiyor. Bir zafiyetin kullanılabilmesi için çoğu zaman cihazın belirli bir Bluetooth yongasını kullanması, güncelleme almamış olması ve saldırganın fiziksel olarak belirli bir mesafede bulunması gerekiyor.
Başka bir ifadeyle, kablosuz kulaklıkların uzaktan ve kolayca ele geçirildiği yönündeki iddialar gerçeği tam olarak yansıtmıyor.
Risk mevcut olsa da bunun gerçekleşebilmesi belirli teknik koşulların oluşmasına bağlı.
Kulaklıklar casusluk cihazına dönüşebilir mi?
Kullanıcıların en çok merak ettiği konulardan biri de kablosuz kulaklıkların mikrofonlarının uzaktan açılarak dinleme amacıyla kullanılıp kullanılamayacağı.
Siber güvenlik uzmanlarına göre bu senaryo teorik olarak mümkün olsa da pratikte oldukça zor.
Bunun gerçekleşebilmesi için genellikle kullanıcının telefonuna gelişmiş bir casus yazılım bulaşmış olması veya saldırganın telefon üzerinde yönetici yetkilerine ulaşması gerekiyor.
Asıl hedef çoğu zaman kulaklık değil, akıllı telefon oluyor.
Telefon ele geçirildiğinde saldırgan yalnızca kulaklığa değil; mikrofon, kamera, rehber, mesajlar, konum bilgileri ve diğer tüm verilere erişebiliyor.
Böyle bir durumda kulaklığın mikrofonu da saldırının yalnızca bir parçası haline geliyor.
Bu nedenle güvenlik uzmanları, kulaklıktan önce telefonun korunmasının çok daha kritik olduğunu vurguluyor.
Asıl risk uygulamalarda olabilir
Kablosuz kulaklıkların neredeyse tamamı artık üretici uygulamalarıyla birlikte çalışıyor.
Bu uygulamalar sayesinde yazılım güncelleniyor, ses profilleri ayarlanıyor, kaybolan kulaklık bulunabiliyor ve yeni özellikler aktif hale getiriliyor.
Ancak bu kolaylık bazı verilerin de işlenmesi anlamına geliyor.
Apple, Samsung ve Sony gibi büyük üreticilerin gizlilik politikalarına göre bu uygulamalar, cihaz modeli, işletim sistemi sürümü, pil seviyesi, hata kayıtları ve bazı durumlarda konum bilgilerini toplayabiliyor.
Bu veriler çoğunlukla hizmet kalitesini artırmak amacıyla kullanılıyor. Ancak uzmanlar, kullanıcıların uygulamalara verdikleri izinleri düzenli olarak kontrol etmelerini öneriyor.
Özellikle konum erişimi, mikrofon, Bluetooth ve arka planda çalışma izinleri gereksizse kapatılmalı.
Ucuz cihazlar daha büyük risk taşıyor
Uzmanların dikkat çektiği noktalardan biri de isimsiz üreticilere ait düşük maliyetli kulaklıklar.
Bu cihazların önemli bölümü piyasaya çıktıktan kısa süre sonra yazılım desteğini kaybediyor.
Güvenlik açığı tespit edilse bile güncelleme yayımlanmıyor. Böylece cihaz yıllarca aynı zafiyetlerle kullanılmaya devam ediyor.
Bilinen markalar ise düzenli güvenlik güncellemeleri yayımlayarak yeni tehditlere karşı koruma sağlamaya çalışıyor.
Bu nedenle siber güvenlik uzmanları yalnızca fiyat odaklı tercih yapılmaması gerektiğini belirtiyor.
Risk nasıl azaltılabilir?
Uzmanlara göre alınacak basit önlemler güvenlik riskini büyük ölçüde azaltabiliyor.
Kulaklık yazılımının düzenli güncellenmesi, yalnızca resmi uygulamaların kullanılması, Bluetooth'un ihtiyaç duyulmadığında kapatılması, eski eşleştirmelerin silinmesi ve kulaklığın bilinmeyen cihazlarla eşleştirilmemesi en temel güvenlik adımları arasında yer alıyor.
Ayrıca halka açık alanlarda Bluetooth'un sürekli açık bırakılması da gereksiz risk oluşturabiliyor.
Yapay zekâ yeni fırsatlar kadar yeni tehditler de getiriyor
Önümüzdeki yıllarda kablosuz kulaklıkların çok daha gelişmiş hale gelmesi bekleniyor.
Gerçek zamanlı çeviri, yapay zekâ destekli kişisel asistanlar, biyometrik sağlık takibi ve sürekli ses analizi gibi teknolojiler, kulaklıkları adeta kulağa takılan küçük bilgisayarlara dönüştürüyor.
Bu durum işlenen veri miktarını artırırken, siber güvenlik açısından korunması gereken yeni alanlar da oluşturuyor.
Dünya Ekonomik Forumu da nesnelerin internetinin büyümesiyle birlikte saldırı yüzeyinin genişlediğine dikkat çekerek, güvenliğin cihaz tasarımının ilk aşamasından itibaren düşünülmesi gerektiğini vurguluyor.
Geleceğin güvenliği küçük cihazlarda gizli
Siber güvenlik uzmanlarına göre kablosuz kulaklıklar bugün için kullanıcıların korkmasını gerektirecek ölçüde büyük bir tehdit oluşturmuyor.
Ancak bu cihazlar artık yalnızca müzik dinlemeye yarayan aksesuarlar değil, kişisel verilerle çalışan, internete bağlı akıllı sistemlerin bir parçası.
Dolayısıyla telefon ve bilgisayarlarda gösterilen güvenlik hassasiyetinin kablosuz kulaklıklar için de gösterilmesi gerekiyor.
Düzenli yazılım güncellemeleri, güvenilir üreticilerin tercih edilmesi ve bilinçli kullanım alışkanlıkları, olası siber tehditlere karşı en etkili savunma olmaya devam ediyor. (İLKHA)
İLKHA İlke Haber Ajansı tarafından geçilen tüm Haberler, bu bölümde Malatya Güncel Haber editörlerinin hiçbir editoryal müdahalesi olmadan otomatik olarak ajans kanallarından geldiği şekliyle yer almaktadır. Girilen Haberler alanında yer alan haberlerin hepsinin hukuki muhatabı haberi geçen ajanslardır.
Bu habere henüz yorum yapılmamış. İlk yorumu siz yazın!
Yasal Uyarı: Haber sitemizde yayınlanan yorumların yasal sorumluluğu tamamen yorumu yapan yazara aittir. Hakaret içeren, kişisel hakları ihlal eden, argo, küfür, tehdit ve nefret söylemi barındıran veya yasalara aykırı olan yorumlar editoryal onay sürecinde doğrudan elenecektir.
Mardin Artuklu Üniversitesi Radyo, Televizyon ve Sinema Bölümü Araştırma Görevlisi Nurullah Özdemir, günümüz medya sektörünün etki gücü, temel sorunları ve küresel medyayı yöneten aktörlerle ilgili önemli hususlara dikkat çekti. İLKHA muhabirine konuşan
Antalya’nın Alanya ilçesinde tefecilik ve şantaj iddialarına ilişkin yürütülen soruşturma kapsamında şüphelilerin adreslerine eş zamanlı operasyon düzenlendi. İddiaya göre, H.G. silah zoruyla dağlık alana götürülerek ailesi üzerinden tehdit edildi ve kend
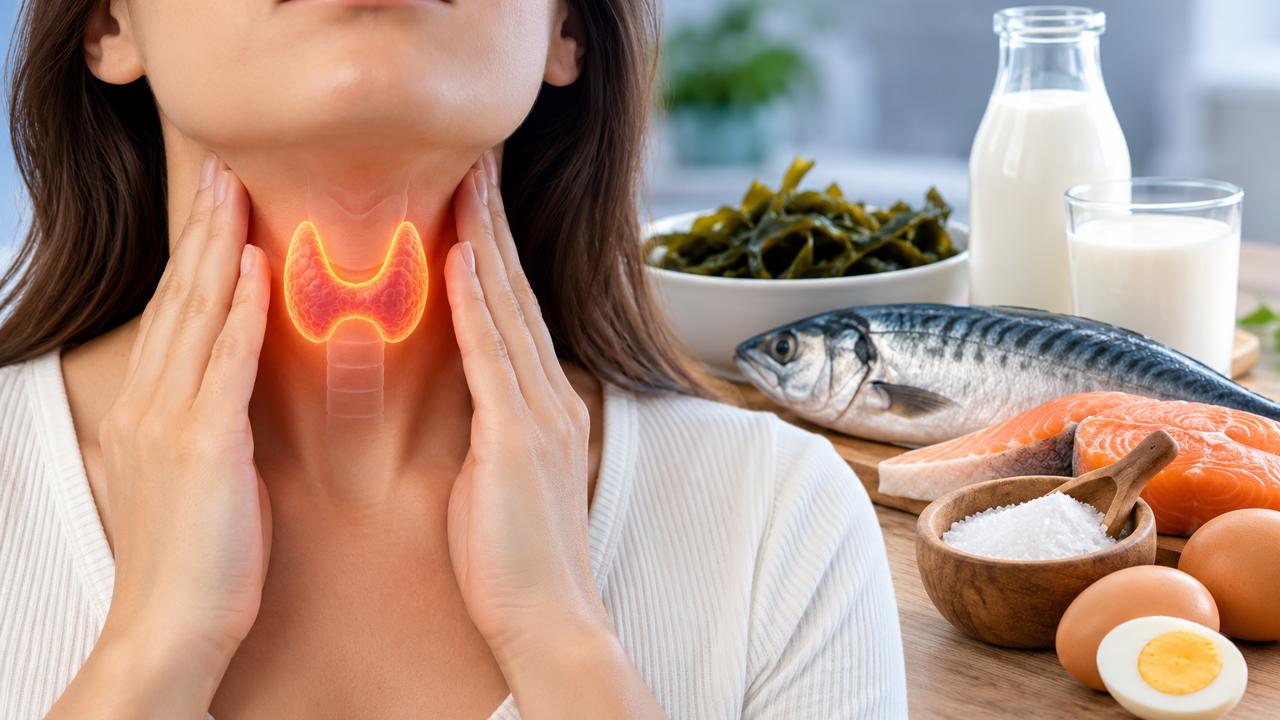
Günlük yaşamda sık karşılaşılan yorgunluk, halsizlik, üşüme ve kilo değişikliklerinin tiroit fonksiyonlarıyla ilişkili olabileceğini belirten Endokrinoloji Uzmanı Dr. Nubar Rasulova, iyot eksikliğinin yetişkinlerde de önemli sağlık sorunlarına yol açabile
Ankara Cumhuriyet Başsavcılığı koordinesinde, kamuoyunda "Daltonlar" olarak bilinen suç örgütüne yönelik yürütülen soruşturma kapsamında 8 ilde eş zamanlı operasyon düzenlendi. Ankara İl Emniyet Müdürlüğü Asayiş Şube Müdürlüğünce yürütülen çalışmalarda, 2
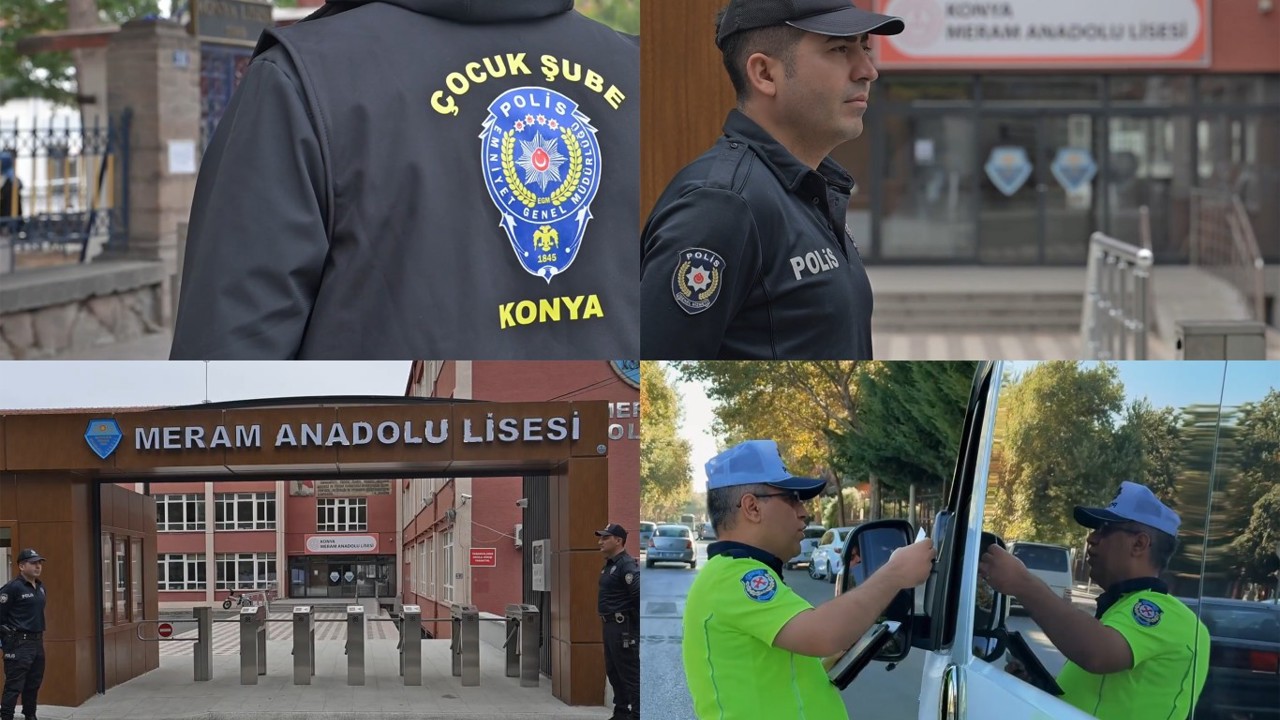
Konya’da 2026-2027 eğitim öğretim yılında öğrencilerin güvenliğini sağlamak amacıyla okul ve çevrelerindeki denetimler yoğunlaştırıldı. Konya Valiliği öncülüğünde, İl Emniyet Müdürlüğü ekiplerince yürütülen çalışmalarda 9 aranan şahıs yakalandı. Denetimle
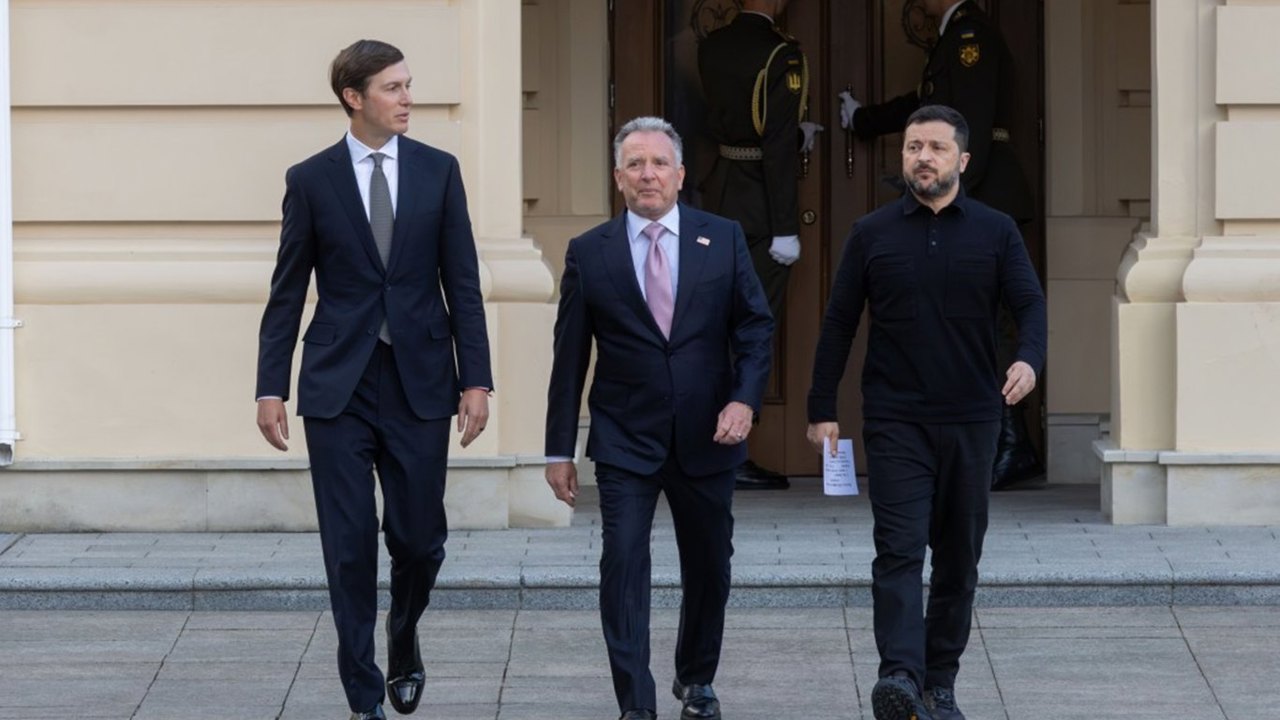
Axios'un bilgilendirilmiş kaynaklara dayandırdığı habere göre, ABD Başkanı Özel Temsilcisi Steve Witkoff, Ukrayna Devlet Başkanı Volodimir Zelenskiy ve Avrupalı liderlerle görüşmek üzere bugün Norveç'in başkentine gidecek. Portalın kaynaklarına göre, "G
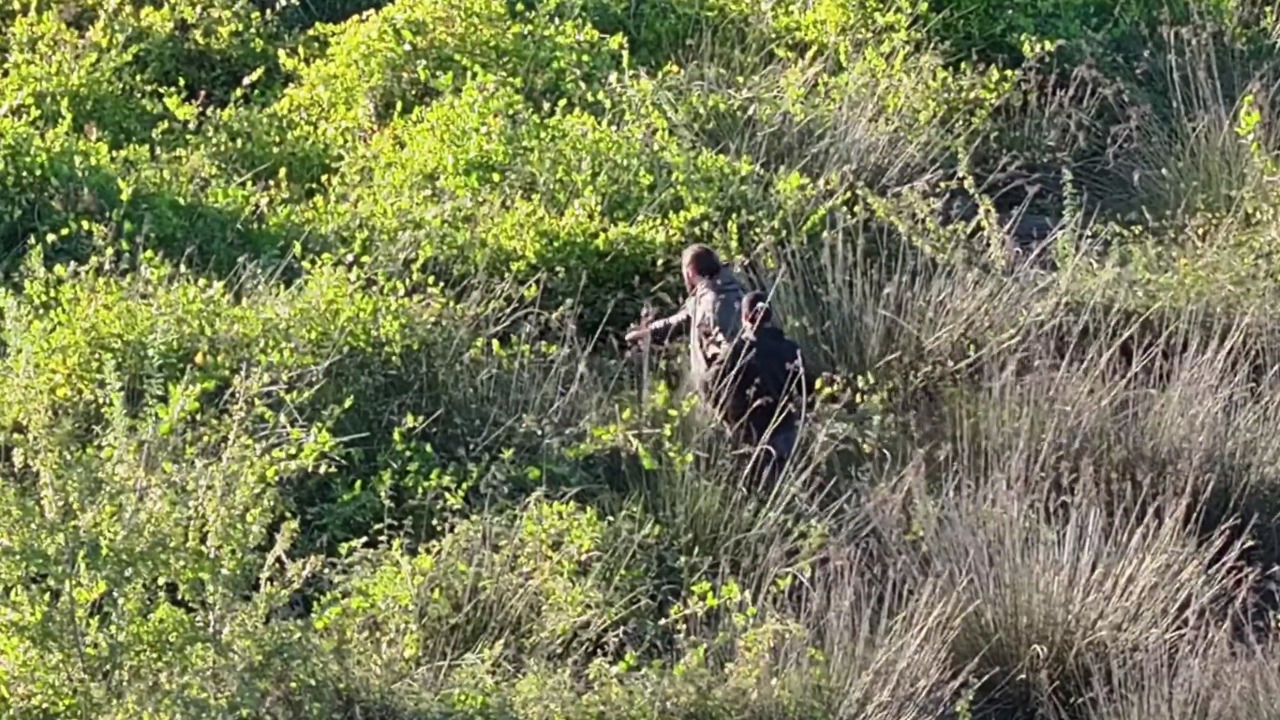
Milli Parklar ekipleri, Kızılırmak Deltası Ramsar Alanı ve Yaban Hayatı Geliştirme Sahası’nda yasa dışı avcılıkla mücadele kapsamında çalışma yürüttü. Gelen bir ihbarı değerlendiren ekipler, gökdoğan avlamak amacıyla canlı güvercini mühre olarak kullandığ
Çocukların suça sürüklenmesinde; aile içi şiddet, iletişim sorunları, değer görememe, ekonomik sorunlar, eğitim, çevre ve arkadaş ortamı gibi birçok faktör etkili olurken, çocuğun suça bulaşmaması adına da en büyük bariyer yine aile içi kurulabilen sağlık
 Galatasaray A.ş.
 Amed Sporti̇f Faali̇yetler
 Fenerbahçe A.ş.
 Trabzonspor A.ş.
 Beşi̇ktaş A.ş.
 Arca Çorum Fk
 Kasimpaşa A.ş.
 Kocaeli̇spor
 Corendon Alanyaspor
 İstanbul Başakşehi̇r Fk
 Erzurumspor Fk
 Çaykur Ri̇zespor A.ş.
 Göztepe A.ş.
 Gazi̇antep Futbol Kulübü A.ş.
 Gençlerbi̇rli̇ği̇
 Tümosan Konyaspor
 Samsunspor A.ş.
 Eyüpspor