23 Ekim 2026 Cuma 13:07

SON DAKİKA
İnternet altyapısında yaygın olarak kullanılan PHP yazılımında 21 Ekim 2026'da duyurulan ve PHP2Shell olarak anılan kritik güvenlik açıkları, kurumların siber güvenlik önlemlerini yeniden gündeme getirdi. Belirli koşullarda saldırganların kimlik doğrulama
İnternet altyapısında yaygın olarak kullanılan PHP yazılımında 21 Ekim 2026'da duyurulan ve PHP2Shell olarak anılan kritik güvenlik açıkları, kurumların siber güvenlik önlemlerini yeniden gündeme getirdi. Belirli koşullarda saldırganların kimlik doğrulaması yapmadan sunucularda uzaktan kod çalıştırmasına olanak tanıyabilen açıklar, özellikle kişisel verilerin işlendiği sistemler açısından risk oluşturuyor.
Bilgisayar Mühendisliği Yüksek Lisans Programı'ndan Prof. Dr. Burhan Pektaş, PHP yazılımında tespit edilen güvenlik açıklarının olası etkilerini ve kurumlarla bireysel kullanıcıların alması gereken önlemleri değerlendirdi.
Bireysel kullanıcıların da dijital güvenlik konusunda dikkatli olması gerektiğini belirten Prof. Dr. Burhan Pektaş, özellikle hesap hareketlerinin düzenli kontrol edilmesini ve çok faktörlü kimlik doğrulamanın kullanılmasını önerdi.
“Aynı teknolojiyi kullanan çok sayıda uygulama etkilenebilir”
Kritik yazılım açıklarının yalnızca tek bir internet sitesini değil, aynı altyapıyı kullanan çok sayıda uygulamayı etkileyebileceğine dikkat çeken Prof. Dr. Burhan Pektaş, “Bu tür açıkların en önemli özelliği, yalnızca tek bir internet sitesini değil, aynı teknolojiyi kullanan çok sayıda uygulamayı potansiyel olarak etkileyebilmesidir. Bununla birlikte, PHP kullanan bütün sitelerin savunmasız veya ele geçirilmiş olduğunu söylemek doğru değildir. Risk; kullanılan yazılım sürümüne, sunucu yapılandırmasına ve güvenlik güncellemelerinin uygulanıp uygulanmadığına bağlıdır.” dedi.
“Hasta bilgileri ve öğrenci kayıtları gibi hassas veriler risk altında olabilir”
PHP tabanlı uygulamaların bankacılıktan e-ticarete, sağlık hizmetlerinden üniversitelere ve kamu kurumlarına kadar pek çok alanda kullanıldığını belirten Prof. Dr. Pektaş, kurumların yalnızca kendi yazılımlarını değil, dışarıdan hizmet aldıkları sistemleri de kontrol etmeleri gerektiğini söyledi.
Olası bir saldırının sonuçlarına değinen Prof. Dr. Pektaş, “Bir sunucunun ele geçirilmesi, saldırganın elde ettiği yetkilere bağlı olarak kişisel verilere erişmesine, web sitesinin içeriğini değiştirmesine veya hizmetleri kesintiye uğratmasına yol açabilir. Özellikle hasta bilgileri, öğrenci kayıtları, müşteri hesapları ve sipariş bilgileri gibi hassas verileri işleyen sistemlerde güvenlik önlemleri büyük önem taşıyor.” diye konuştu.
Güvenlik açığı tespit edilmesinin mutlaka veri hırsızlığı yaşandığı anlamına gelmediğini de vurgulayan Prof. Dr. Pektaş, “Bir güvenlik açığının bulunması, ilgili kurumun saldırıya uğradığı ya da bütün kullanıcı verilerinin çalındığı anlamına gelmiyor. Böyle bir sonuca ulaşmak için sistem kayıtlarının incelenmesi ve olası saldırıların teknik olarak doğrulanması gerekiyor.” ifadelerini kullandı.
“Saldırganın kullanıcı hesabını ele geçirmesi gerekmeyebilir”
Kullanıcı adı ve şifreye ihtiyaç duyulmadan gerçekleştirilebilen saldırıların özellikle tehlikeli olduğuna işaret eden Prof. Dr. Pektaş, bu tür açıkların kimlik doğrulama mekanizmalarını aşarak sistemlere müdahale edilmesine imkân verebildiğini anlattı.
Prof. Dr. Pektaş, “Saldırganların kullanıcı adı ve şifreye ihtiyaç duymadan bir sistemde kod çalıştırabilmesi, güvenlik açısından ciddi bir risk oluşturuyor. Çünkü saldırganın önce bir kullanıcı hesabını ele geçirmesi gerekmeyebilir; savunmasız sisteme gönderilen özel hazırlanmış bir istek saldırıyı başlatabilir.” dedi.
Başarılı bir saldırının farklı güvenlik sorunlarını beraberinde getirebileceğini ifade eden Pektaş, “Saldırı başarılı olduğunda, sistemin yapılandırmasına bağlı olarak veri tabanlarına erişim, dosyaların değiştirilmesi, yetkisiz erişimin sürdürülmesi veya başka sistemlere geçiş yapılması gibi sonuçlar ortaya çıkabilir. Bu durum, yalnızca kurumları değil, o kurumların sunduğu hizmetleri kullanan vatandaşları da dolaylı olarak etkileyebilir. Kredi kartı bilgilerinin, şifrelerin veya kişisel verilerin çalınıp çalınmayacağı ise uygulamanın nasıl tasarlandığına, verilerin nerede saklandığına ve saldırganın hangi erişim yetkilerini elde ettiğine bağlıdır.” değerlendirmesinde bulundu.
“Güncelleme yapılması, sistemin daha önce saldırıya uğramadığı anlamına gelmez”
Güvenlik açıklarının kapatılması için yayımlanan yazılım güncellemelerinin geciktirilmemesi gerektiğini vurgulayan Prof. Dr. Pektaş, özellikle internete açık uygulamaların ve üçüncü taraf hizmet sağlayıcılarının altyapılarının kontrol edilmesi gerektiğini söyledi.
Küçük işletmeler, hastaneler ve üniversiteler açısından düzenli güncellemelerin önemine değinen Prof. Dr. Pektaş, “Düzenli yazılım güncellemeleri, erişim yetkilerinin sınırlandırılması, güvenli yedekleme ve sunucu kayıtlarının izlenmesi temel önlemler arasında yer alıyor. Güncellemenin hemen yapılamadığı durumlarda savunmasız sistemlerin internete açık kalmasını önleyecek geçici tedbirler alınmalı.” dedi.
Yalnızca yazılım güncellemesi yapmanın yeterli olmayabileceğine dikkat çeken Prof. Dr. Pektaş, “Güncelleme yapılması, sistemin daha önce saldırıya uğramadığı anlamına gelmez. Bu nedenle şüpheli bir durum tespit edilirse teknik inceleme yapılmalı, gerekli erişim bilgileri yenilenmeli ve olayın kapsamı belirlenmelidir.” uyarısında bulundu.
“İnternet kullanıcıları paniğe kapılmamalı, hesap güvenliğini artırmalı”
Bireysel kullanıcıların da dijital güvenlik konusunda dikkatli olması gerektiğini belirten Prof. Dr. Burhan Pektaş, özellikle hesap hareketlerinin düzenli kontrol edilmesini ve çok faktörlü kimlik doğrulamanın kullanılmasını önerdi.
Prof. Dr. Pektaş, “İnternet kullanıcılarının bu tür haberler karşısında paniğe kapılmasına gerek yok. Bununla birlikte, kullandıkları kurumların güvenlik duyurularını takip etmeleri, hesap hareketlerini kontrol etmeleri, farklı platformlarda farklı şifreler kullanmaları ve mümkün olan yerlerde çok faktörlü kimlik doğrulamayı etkinleştirmeleri yararlı olacaktır.” ifadelerini kullandı.
Dijital güvenliğin ortak bir sorumluluk olduğuna dikkat çeken Prof. Dr. Pektaş, “Güvenlik güncellemelerinin zamanında uygulanması, olası saldırıların araştırılması ve kişisel verilerin korunması, dijital hizmetlerin güvenilir biçimde sürdürülebilmesinin temel koşulları arasında yer alıyor.” diyerek sözlerini tamamladı. (İLKHA)
İLKHA İlke Haber Ajansı tarafından geçilen tüm Haberler, bu bölümde Malatya Güncel Haber editörlerinin hiçbir editoryal müdahalesi olmadan otomatik olarak ajans kanallarından geldiği şekliyle yer almaktadır. Girilen Haberler alanında yer alan haberlerin hepsinin hukuki muhatabı haberi geçen ajanslardır.
Bu habere henüz yorum yapılmamış. İlk yorumu siz yazın!
Yasal Uyarı: Haber sitemizde yayınlanan yorumların yasal sorumluluğu tamamen yorumu yapan yazara aittir. Hakaret içeren, kişisel hakları ihlal eden, argo, küfür, tehdit ve nefret söylemi barındıran veya yasalara aykırı olan yorumlar editoryal onay sürecinde doğrudan elenecektir.
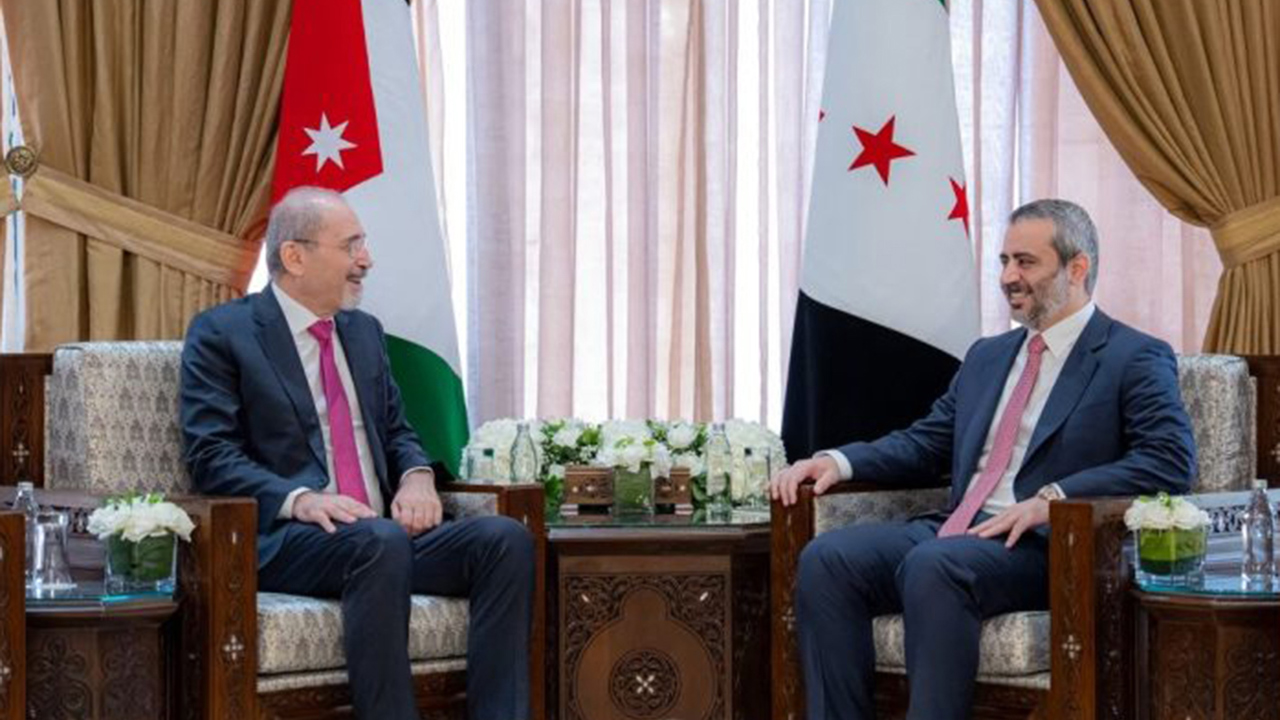
Suriye resmi ajansı SANA'da yer alan habere göre, Dışişleri Bakanı Esad Hasan Şeybani, ikili ilişkileri güçlendirmek ve ortak önemi haiz konuları görüşmek üzere Ürdün'ün Akabe kentine resmi ziyarette bulundu. Şeybani, Akabe'deki Kral Hüseyin Uluslararası
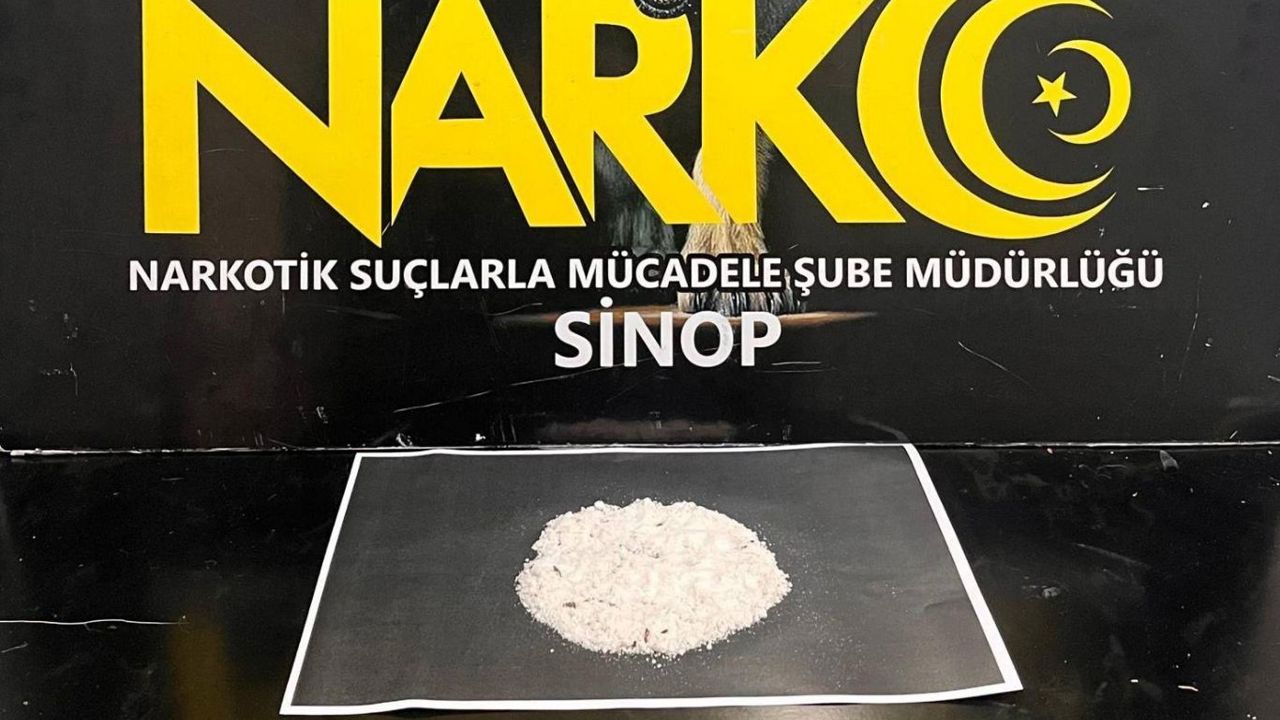
Boyabat ilçesinde uyuşturucu madde satışı ve kullanımının önlenmesine yönelik çalışmada, yaklaşık 3 kilogram uyuşturucu elde edilebilecek 25,61 gram uyuşturucu hammaddesi ele geçirildi. İl Emniyet Müdürlüğü Narkotik Suçlarla Mücadele Şube Müdürlüğü ekiple
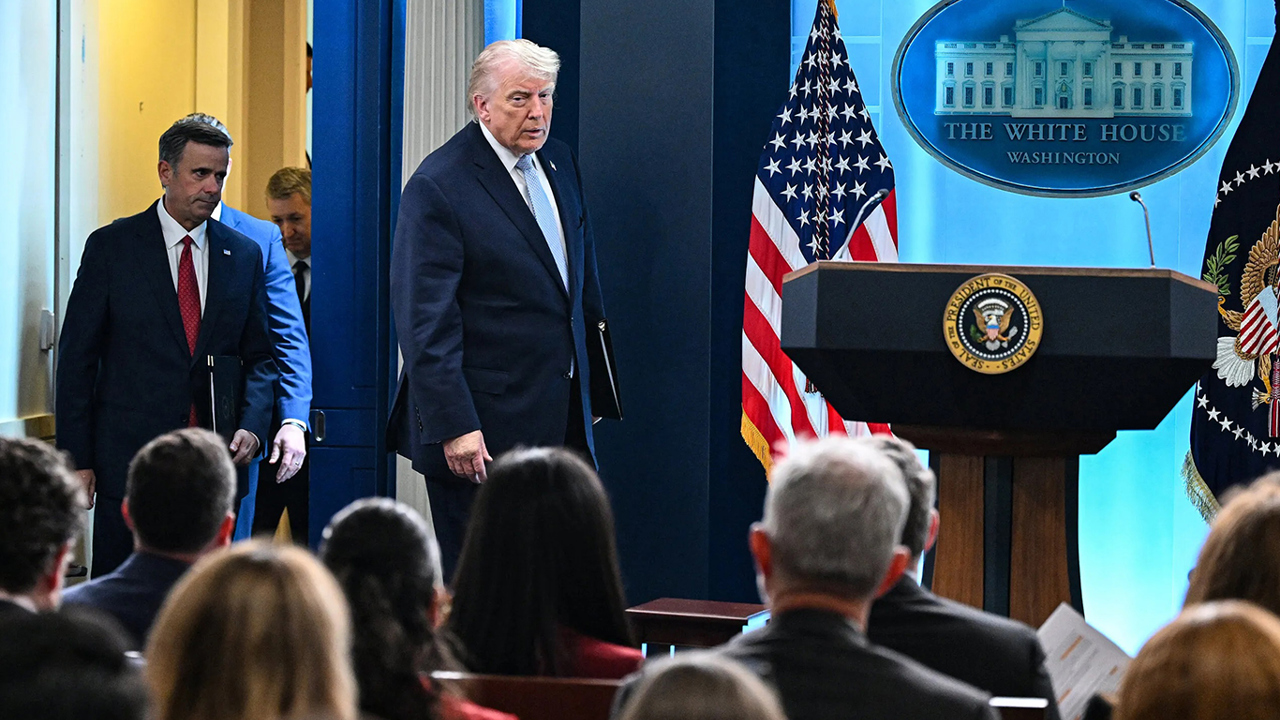
ABD merkezli Drop Site News adlı haber platformu, ABD ile işgal rejiminin yakın zamanda İran'a saldırı ihtimaline ilişkin yayımladığı haberinde, son gelişmeleri değerlendirdi. Drop Site News'e konuyla ilgili açıklama yapan Beyaz Saray Sözcü Yardımcısı Ann
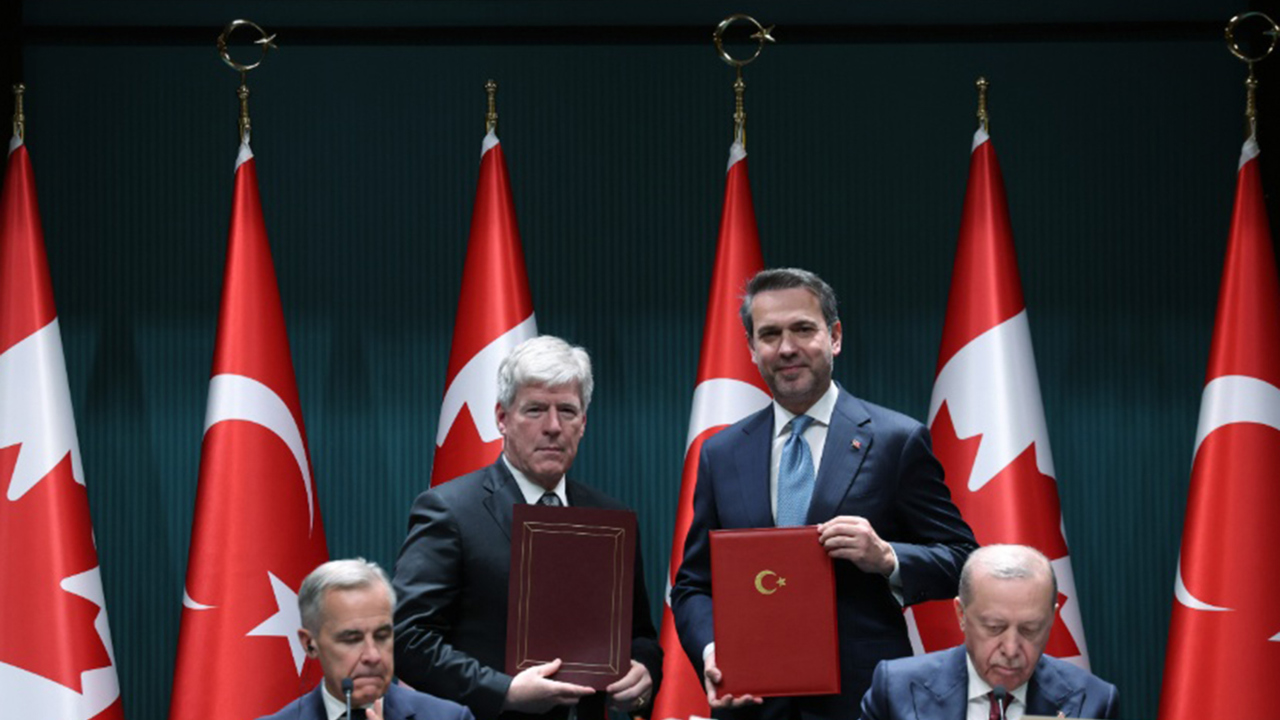
İki ülke arasındaki heyetler arası görüşme tamamlandı. Türkiye ve Kanada arasında 3 anlaşma imzalandı. Liderler daha sonra ortak basın toplantısı gerçekleştirdi. Kanada Başbakanı Carney ile iki ülke arasındaki ilişkilerin geleceğine yönelik tarihi bir adı
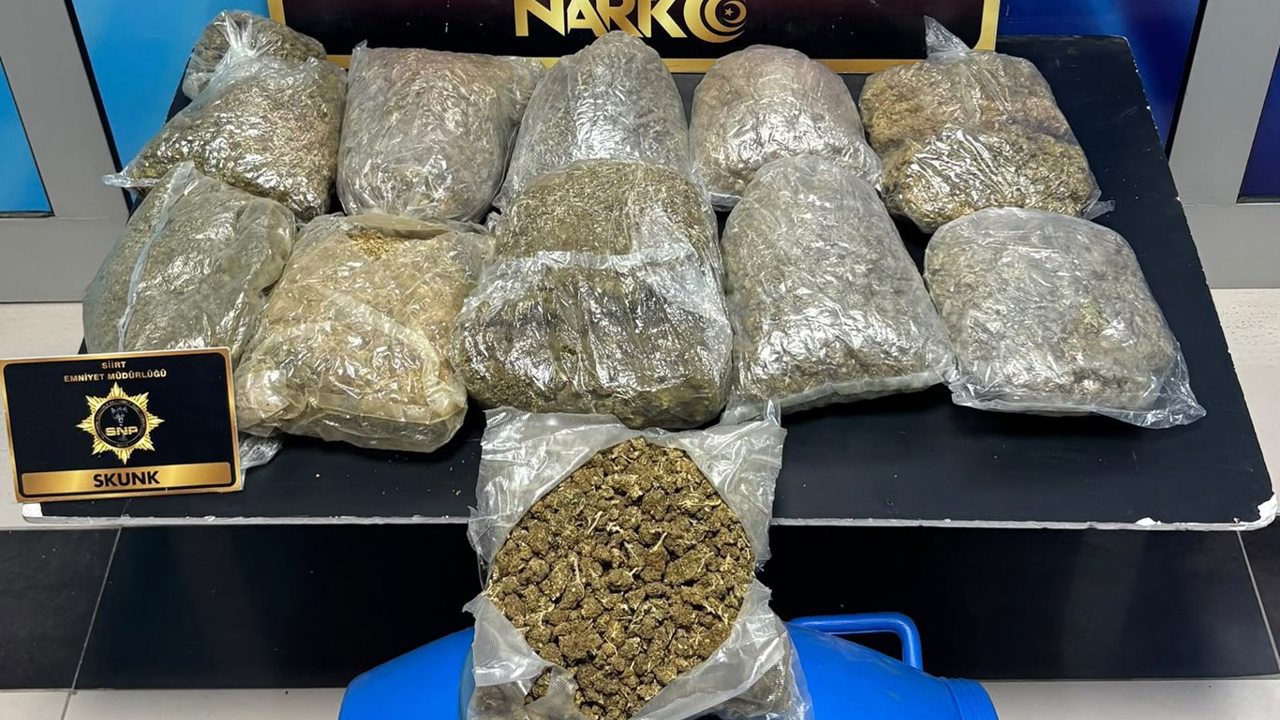
Siirt Valiliği İl Emniyet Müdürlüğü Narkotik Suçlarla Mücadele Şube Müdürlüğü ekipleri, uyuşturucu madde kullanımı ve satışının önlenmesine yönelik yürütülen çalışmalar kapsamında takibe aldıkları iki aracı durdurdu. Araçlarda yapılan aramalarda 5 kilo 70
İslami direniş hareketi HAMAS, İbrani gazetesi Yedioth Ahronoth'un, hareketin bir BM yetkilisi aracılığıyla 7 Ekim 2023 harekatına benzer bir eylem düzenleme tehdidinde bulunduğu yönündeki haberlerinin doğruluğunu reddetti ve Gazze Şeridi'ndeki ateşkes an
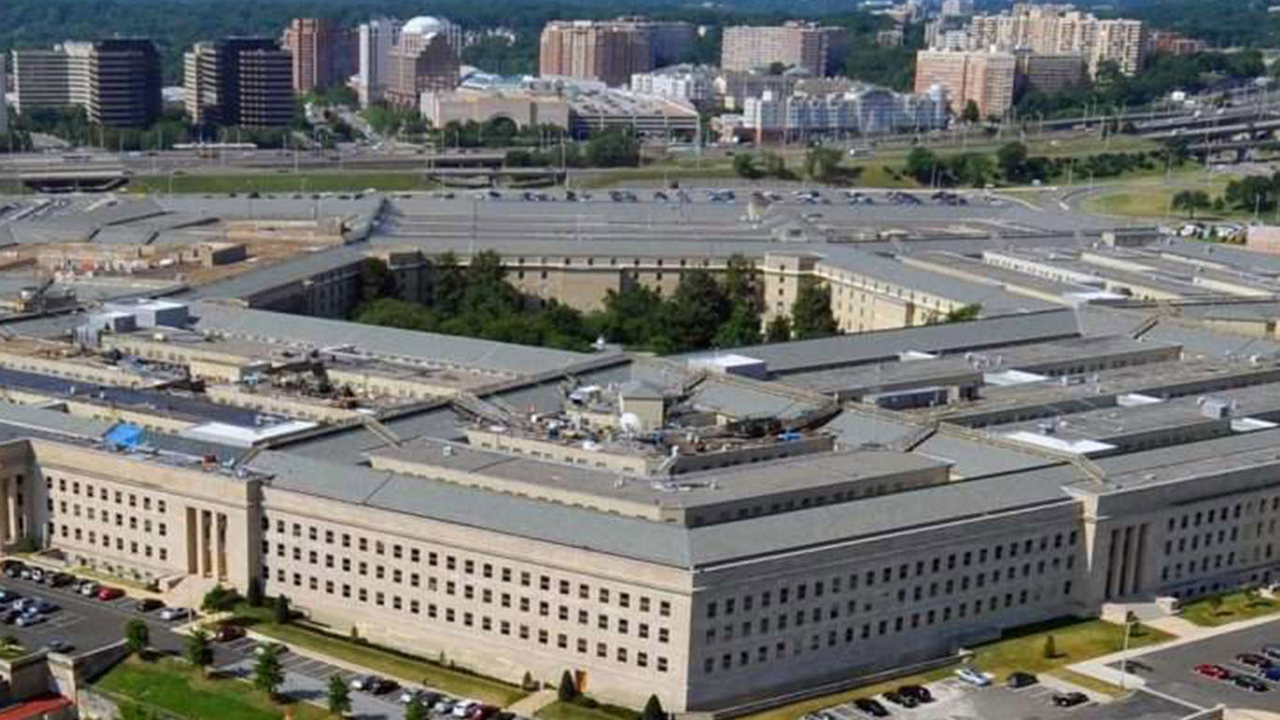
Washington Post'un girişime aşina altı kişiye atıfta bulunarak bildirdiğine göre, yeni program kapsamında, "resmi olmayan örtü görevlileri" veya NOC'ler olarak adlandırılan ABD istihbarat görevlileri, hükümetle olan bağlantılarını açıklamadan iş insanı ve
Rusya Dışişleri Bakan Yardımcısı Andrey Rudenko, Rus basınına yaptığı açıklamada, Moskova’nın Orta Doğu’daki çatışmanın çözümü için arabuluculuk yapmaya hazır olduğunu ifade etti. Rudenko, daha önce İran’ın nükleer programına ilişkin çözüm önerileri sundu
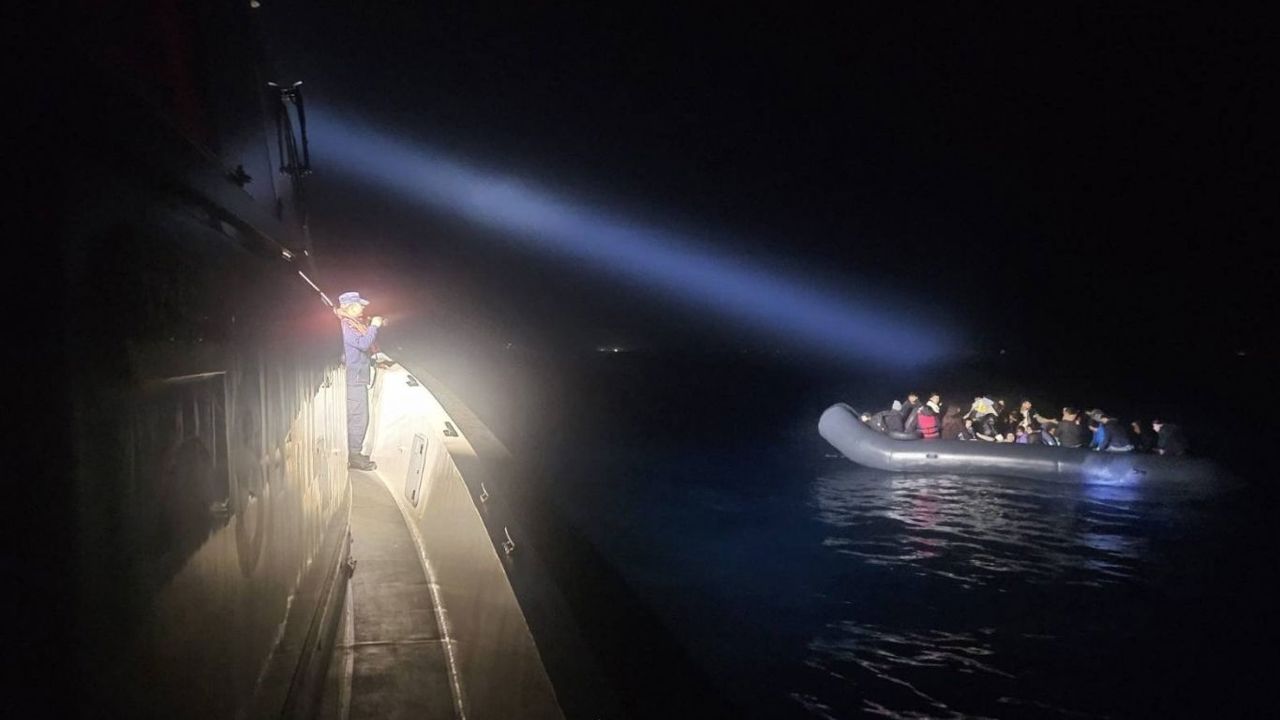
Aydın açıklarında 40 düzensiz göçmen yakalandı
Eskişehir merkezli 3 ilde 60 milyon liralık tefecilik operasyonu: 5 gözaltı
03Katar Dışişleri Bakanı Al Sani ABD'li mevkidaşı Rubio ile görüştü
04NATO'da nükleer kapasitenin modernizasyonu stratejisi ele alındı
05SPK'dan borsa işlemleri için yaptırım: 56 kişi hakkında suç duyurusu kararı
06Fon soruşturmasında 11 tutuklama kararı: 5 şüpheli aranıyor
07Tibet'te 7 büyüklüğünde deprem: En az 16 ölü, 46 yaralı
 Galatasaray A.ş.
 Amed Sporti̇f Faali̇yetler
 Fenerbahçe A.ş.
 Trabzonspor A.ş.
 Beşi̇ktaş A.ş.
 Arca Çorum Fk
 Kasimpaşa A.ş.
 Kocaeli̇spor
 Corendon Alanyaspor
 İstanbul Başakşehi̇r Fk
 Erzurumspor Fk
 Çaykur Ri̇zespor A.ş.
 Göztepe A.ş.
 Gazi̇antep Futbol Kulübü A.ş.
 Gençlerbi̇rli̇ği̇
 Tümosan Konyaspor
 Samsunspor A.ş.
 Eyüpspor